Booking.com hackerata: cosa sappiamo e cosa fare adesso

Se nell’ultimo periodo avete utilizzato i servizi di Booking.com o avete una prenotazione in corso, fate molta attenzione. Potreste ricevere comunicazioni tramite email, SMS o whatsapp con toni insolitamente allarmati, non si tratta di spam e non è Booking a scrivervi, potrebbe essere invece un criminale informatico che vuole rubarvi dati o soldi.
Nei giorni scorso diversi utenti hanno segnalato di aver ricevuto email dall’indirizzo ufficiale noreply@booking.com con un avviso di un incidente di sicurezza che potrebbe aver esposto informazioni personali a soggetti non autorizzati. Booking.com ha poi confermato tutto, , la notizia è di martedì 14 Aprile 2024. Un portavoce dell’azienda ha dichiarato a SecurityWeek: “Abbiamo agito rapidamente e il problema è stato completamente contenuto.”
Cosa hanno preso gli hacker?
I dati potenzialmente sottratti includono nomi, indirizzi email, numeri di telefono e dettagli delle prenotazioni. La parte relativamente buona è che nessuna informazione finanziaria o di pagamento risulta essere stata compromessa. Non ci sono quindi rischi diretti al conto in banca (almeno per ora).
Il problema vero arriva dopo
Come spiega Help Net Security, rubare dati finanziari non è l’unico modo in cui gli attaccanti possono monetizzare una violazione. Le vittime restano comunque a rischio di phishing, e le comunicazioni potrebbero essere altamente mirate, dato che gli aggressori conoscono i dettagli dei soggiorni precedenti.
In poche parole: chi ha i vostri dati sa dove siete andati in vacanza, quando, e in quale hotel. Con queste informazioni può scrivere messaggi truffaldini che sembrano del tutto credibili. Conoscere informazioni così precise e reali ci porterebbe a dare fiducia alla comunicazione e credere a quello che ci viene detto o chiesto, portandoci facilmente a cadere in trappola.
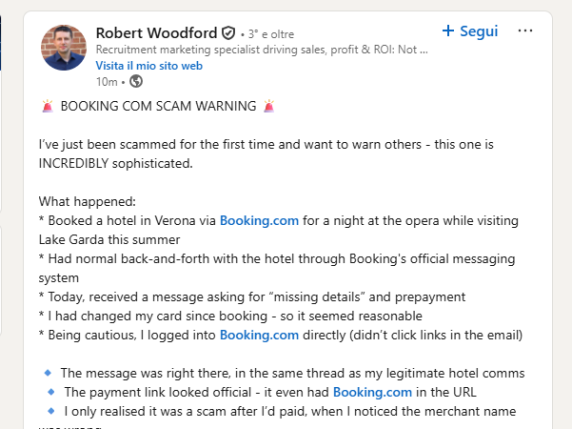
Almeno un utente su Reddit ha segnalato di aver ricevuto un messaggio phishing su WhatsApp con dati di prenotazione accurati due settimane prima di ricevere la notifica ufficiale della violazione e anche su LinkedIn uno sfortunato utente ha raccontato di essere caduto nella trappola anche perché il contatto è avvenuto all’interno della chat di Booking ufficiale.
Non è nemmeno la prima volta che Booking.com si trova in questa situazione: nel 2021, le autorità olandesi avevano già multato l’azienda per 475.000 euro dopo una violazione che aveva esposto i dati personali di oltre 4.000 clienti, in alcuni casi inclusi i dettagli della carta di credito.
Cosa fare concretamente
Alcune regole semplici da tenere a mente:
- Booking non vi chiederà mai dati di pagamento via messaggio. L’azienda stessa ha ribadito che non richiederà mai i dati della carta di credito per email, telefono, WhatsApp o SMS, né chiederà bonifici diversi da quelli indicati nella conferma di prenotazione originale.
- Diffidate di messaggi con dettagli “troppo precisi”. Un messaggio che cita il nome dell’hotel, le date e il vostro nome non è necessariamente legittimo ma potrebbe essere costruito proprio con i dati rubati.
- Non cliccate su link nei messaggi ricevuti. Se volete verificare una prenotazione, aprite il browser e andate direttamente su Booking.com digitando l’indirizzo voi stessi. E se avete anche solo il minimo dubbio su quello che vi viene chiesto, contattate la struttura utilizzando i numeri ufficiali, di solito reperibili sul sito web.
- Cambiate il PIN della prenotazione. Booking.com ha già aggiornato i codici PIN delle prenotazioni attive, ma è consigliabile verificare e aggiornare autonomamente le impostazioni di sicurezza del proprio account.
Se sospettate di aver ricevuto un tentativo di truffa o ne siete stati vittima, potete segnalarlo alla Polizia Postale su https://commissariatodips.it
Fonti per questa news: BleepingComputer, TechCrunch, SecurityWeek, Help Net Security, The Register, CyberSecurity News
Per trasparenza e chiarezza degli articoli pubblicati ci tengo a dirti che questo articolo è stato scritto (anche) con l’aiuto di un servizio di Intelligenza Artificiale. Poi rivisto, corretto e modificato, ma di fatto, lo ammetto, ho usato anche l’IA per andare più veloce.
 Italian